速读2020年上半年我国互联网网络安全监测数据分析报告 聚焦互联网数据服务安全态势
2020年上半年,我国互联网基础设施及数据服务在支撑远程办公、在线教育、电子商务等数字经济活动中发挥关键作用,同时也面临复杂严峻的网络安全挑战。基于监测数据分析报告,可从以下维度速读互联网数据服务领域的网络安全态势。
一、数据服务基础设施暴露面持续扩大
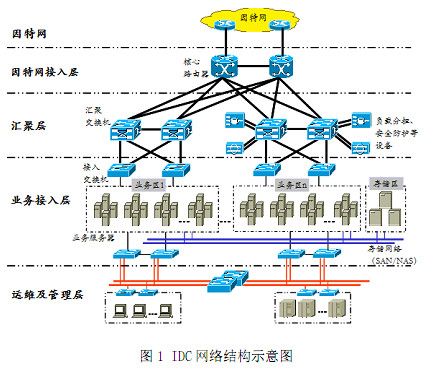
上半年,我国互联网数据服务相关资产(云平台、数据中心、API接口、数据库服务等)规模快速增长。监测显示,大量数据服务系统存在端口开放过多、管理后台对外暴露等风险。部分中小型云服务商和IDC企业安全基线配置薄弱,成为攻击者易切入点。暴露在互联网上的数据库服务(如Redis、MongoDB、Elasticsearch等)中,仍有相当比例未启用认证或使用弱口令,极易导致数据泄露。
二、API接口安全风险凸显
随着微服务架构和前后端分离模式普及,互联网数据服务高度依赖API进行数据交互。报告显示,API接口已成为数据泄露和未授权访问的高发环节。常见问题包括:接口未鉴权、越权访问、敏感数据明文传输、接口文档公开暴露等。攻击者通过爬取公开接口或逆向分析APP,批量获取用户数据,形成黑色产业链。
三、云平台承载业务面临的多租户隔离与配置风险
云服务作为互联网数据服务的核心载体,安全状况直接影响大量上层业务。上半年监测发现,部分云平台存在租户隔离不严、镜像和快照权限管理不当、对象存储桶(Bucket)公网可读等问题。因配置错误导致的数据暴露事件时有发生,涉及公民个人信息、企业业务数据等。云服务商安全责任边界模糊,租户自身安全配置能力不足,成为云上数据服务安全的突出短板。
四、DDoS攻击与数据服务可用性威胁
互联网数据服务对连续性和可用性要求极高。上半年,针对数据服务中心、云平台和API网关的DDoS攻击仍保持活跃,反射放大攻击、混合型攻击占比上升。部分攻击以勒索为目的,通过短时高频流量冲击造成服务中断,进而实施敲诈。针对数据服务组件的漏洞利用攻击增长明显,攻击者利用未修复的中间件、开源组件漏洞植入恶意程序或建立持久化控制。
五、数据泄露与个人信息非法采集持续高发
在互联网数据服务场景下,数据泄露事件涉及医疗、教育、电商、金融等多个行业。监测发现,泄露原因既包括外部攻击入侵,也包括内部人员违规操作和第三方合作方安全管理缺失。恶意爬虫针对数据服务接口的自动化采集行为猖獗,大量网站和APP的公开数据接口缺乏有效反爬和频控措施,导致业务数据被批量抓取。
六、安全防护建议与趋势展望
针对上述态势,报告建议互联网数据服务提供者重点加强以下工作:一是开展数据服务资产测绘与暴露面收敛,关闭非必要端口和接口;二是完善API全生命周期安全管理,落实鉴权和访问控制;三是强化云上安全配置核查,明确安全责任共担机制;四是部署针对性DDoS防护和漏洞管理流程;五是建立数据分类分级制度和防爬虫体系。2020年下半年互联网数据服务安全需从“边界防护”向“数据本体防护”和“接口治理”纵深演进,以安全能力保障数据要素市场化配置和数字经济健康发展。
如若转载,请注明出处:http://www.14oul.com/product/49.html
更新时间:2026-11-03 07:30:38